oy下载后助记词应该怎么保存才安全?
手写抄录于纸质介质并存放于离线位置,避免截图、云笔记或聊天记录留存;不要向任何人透露,任何索要助记词的行为都应视为诈骗。
oy下载完成后客户端会比对包体签名与官方公钥指纹,任何被二次打包的安装文件在启动阶段即被拦截,从源头阻断篡改版本进入设备。
配套校验工具可对已下载的安装包做本地指纹比对,用户无需信任单一来源即可自行确认文件完整性。
第一步,从可信入口获取安装包并核对签名信息;第二步,安装后仅授予必要权限,完成密钥生成并离线抄写备份短语;第三步,绑定常用设备并开启二次验证;第四步,先进行小额转入转出熟悉流程,确认地址与网络无误后再提高额度;第五步,定期检查权限自检面板与版本更新提示,保持客户端处于最新安全策略下。
手写抄录于纸质介质并存放于离线位置,避免截图、云笔记或聊天记录留存;不要向任何人透露,任何索要助记词的行为都应视为诈骗。
新设备通过oy下载登录时会触发二次验证并向已绑定渠道推送提醒,用户可即时冻结会话,缩短异常访问的响应窗口。
oy下载首次运行强制引导完成助记词离线抄写与校验,跳过备份无法进入资产页面,从流程上降低因备份缺失造成的不可恢复损失。
oy下载首次启动即在设备安全区生成密钥,并以分片形式加密存储,明文私钥不落盘、不上传,即使设备丢失也难以被完整还原。
建议每次收到安全公告订阅推送时检查,且至少每月主动查看一次版本号;涉及安全策略变更的版本应尽快升级,旧版本可能无法获得最新的校验规则。
oy下载内置权限自检面板,可一键查看当前授予的敏感权限并回收冗余项,帮助用户持续维持较小的攻击面。
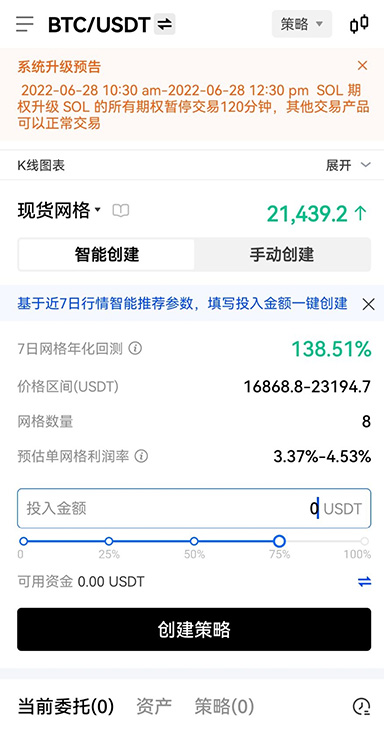
oy下载提供移动端与桌面端同源安装包,版本号与签名指纹保持同步,跨设备使用时无需担心版本错配导致的功能缺失或安全策略降级。
通讯录、短信读取等与核心功能无关的权限可以拒绝;相机与通知权限按需授予,前者用于扫码,后者用于接收安全告警,拒绝后不影响基础使用。
新设备登录会触发二次验证,建议先在旧设备确认会话状态;恢复时使用离线备份短语,恢复完成后立即检查登录设备列表并移除不认识的会话。
推送版本更新与安全策略变更通知,oy下载用户可第一时间获知需要重新校验或升级的节点。
安装包已就绪,密钥与权限的配置才是长期安全的起点。现在就完成oy下载与首次安全设置,让每一次登录与转账都处在可控的防护链路之中。