oyi官方平台,从底层架构看懂资产安全逻辑

多层加密冷热隔离实时风控

访问oyi官方平台时,多数人只看到界面与行情,真正决定资产去向的是看不见的底层架构。本页不堆砌概念,而是拆开oyi官方平台的安全设计:密钥如何分层、签名在哪一步完成、风控在什么条件下介入。读完后你能判断一次登录、一笔划转背后经过几道校验,也能明白为什么从非官方渠道获取的安装包存在不可控变量。

官网注册 APP下载

新用户注册即可领取 100 USDT 专属权益

安全中心

集中管理二次验证、设备列表与提币白名单,oyi官方平台用户可在此一键冻结异常会话,快速止损。

oyi官方平台新手起步:先建安全底座再谈操作

第一步,只从官方渠道获取安装包并核对来源,避免第三方修改版;第二步,注册后立即开启二次验证,优先选用独立验证器而非短信;第三步,设置提币地址白名单并保留冷静期,不因急用而跳过;第四步,在安全中心核对设备列表,清理不认识的会话;第五步,小额试转确认流程无误后再进行大额操作。把这五步做完,再去看行情与功能,顺序不能颠倒。

从第三方网站下载的oyi官方平台安装包能用吗?

不建议使用。第三方包可能被植入篡改代码,签名与校验值无法保证一致。应只从官方渠道获取,安装后核对应用签名信息,发现异常立即卸载。

oyi官方平台安全架构的四层拆解与实操对应

oyi官方平台的安全链路分为接入层、鉴权层、签名层与清算层。接入层做流量清洗与限速;鉴权层校验设备指纹与会话票据;签名层在隔离环境完成私钥分片运算;清算层对每笔划转做余额与风控双检。用户在APP内开启二次验证、绑定提币地址白名单,就是直接参与后两层校验。

从用户视角看oyi官方平台的信任凭证与可验证机制

判断一个平台是否可信,不只看宣传,而看能否自证。oyi官方平台提供登录记录、设备列表与操作日志供用户随时回溯,异常登录会即时推送提醒;提币地址修改设有冷静期,期间可撤销。这些可查、可撤、可追溯的设计,让用户不必盲信,而是能自己核对每一步是否由本人发起。

oyi官方平台核心优势全景:从架构到体验的闭环

提币地址白名单设置后为什么不能马上大额转出?

这是oyi官方平台的冷静期设计,新增地址在设定时间内限制大额转出,目的是给用户留出发现异常并撤销的窗口,期满后自动恢复正常额度。
登录提醒推送

新设备或异地登录触发即时通知,oyi官方平台用户收到提醒后可当场确认或拒绝,把风险拦在第一步。

地址簿管理

常用提币地址可分组保存并加备注,oyi官方平台在转账时自动比对白名单,减少手动输入出错概率。
风控规则动态更新

oyi官方平台的风控引擎根据登录地、设备变更与转账频次动态调整验证强度,高风险动作自动升级为人工复核。

oyi官方平台登录时提示设备异常,怎么处理?

先在安全中心查看设备列表,确认是否为本人设备。若不是,立即冻结该会话并修改密码,同时检查二次验证是否仍绑定本人验证器,必要时联系官方渠道申诉。

地址白名单冷静期

新增提币地址后oyi官方平台设置冷静期,期间无法立即大额转出,给用户留出发现异常并撤销的时间窗口。
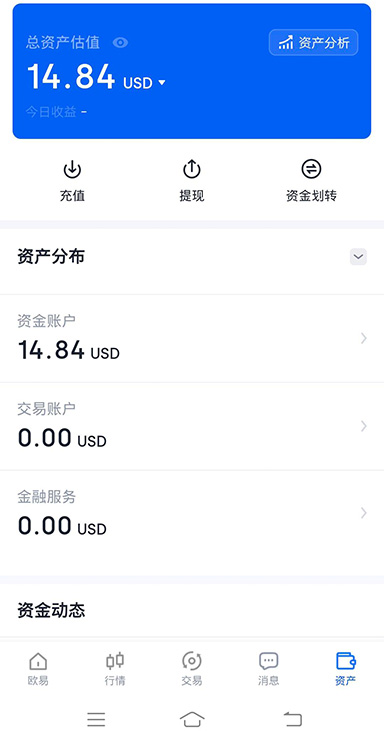
oyi官方平台APP安全模块一览

oyi官方平台生态服务与工具矩阵

会话与设备绑定

oyi官方平台把登录会话与设备指纹绑定,新设备登录需额外验证,旧会话可一键失效,避免凭证被复制后在异地静默使用。

划转前多重校验

每笔提币在oyi官方平台需经过地址白名单、二次确认与风控评分三道关卡,异常地址会被拦截并触发人工复核,减少误转与被盗。

冷热钱包分离调度

oyi官方平台将大部分资产存放于离线冷环境,热钱包仅保留日常流动性,提币按额度分层调度,降低在线暴露面。
操作日志可回溯

oyi官方平台

oyi官方平台记录登录、改密、提币等关键操作的时间与设备信息,用户可在安全中心逐条核对,异常可即时申诉。
oyi官方平台 常见问题指南

1忘记密码且验证器丢失,还能找回oyi官方平台账户吗?
可通过官方申诉流程提交身份与历史操作信息进行人工核验,但周期较长。建议提前备份验证器恢复密钥并绑定备用验证方式,降低此类情况发生概率。
2传输全程加密
oyi官方平台客户端与服务端通信采用端到端加密,关键字段额外做签名校验,防止中间人篡改请求内容。
3oyi官方平台的二次验证用短信还是验证器更稳妥?
验证器更稳妥。短信可能受换卡、拦截等影响,而独立验证器生成的动态码不依赖运营商通道,建议优先绑定验证器并备份恢复密钥。
4密钥分层不落单点
oyi官方平台将签名密钥拆分存储,单一节点无法还原完整私钥,即使某台服务器被攻破也拼不出可用签名,降低集中泄露风险。
5隔离环境执行签名
oyi官方平台把签名运算放在与业务逻辑隔离的环境中执行,业务侧只拿到签名结果而非密钥本身,缩小攻击面。

读懂架构再动手:oyi官方平台安全设置五步走

安全设置不是可选项,而是使用oyi官方平台的第一道门槛。现在就打开安全中心,完成二次验证与设备核对,把可控的风险提前关掉。